



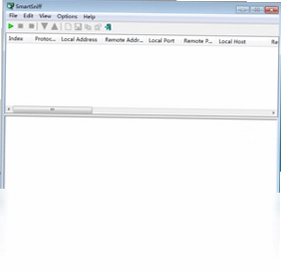
NirSoft SmartSniff 是一款轻量级且功能强大的网络数据包捕获与分析工具,专为需要监控网络流量的用户设计。它能够实时捕获通过网卡适配器的 TCP/IP 数据包,并以直观的客户端与服务器会话序列形式展示所捕获的数据内容。无论是排查网络故障、分析协议交互,还是学习网络通信原理,SmartSniff 都能提供极大的帮助。其独特的双模式查看功能,让用户可以在 ASCII 模式下轻松阅读 HTTP、SMTP、POP3 等文本协议内容,或在十六进制转储模式下深入分析 DNS 等非文本协议的数据结构,是网络管理员和开发人员不可或缺的实用利器。
NirSoft SmartSniff 支持哪些协议抓包
1. 启动 NirSoft SmartSniff 软件后,在主界面点击“开始捕获”按钮(或按 F5 键)启动网络监听。
2. 在软件选项菜单中,选择“捕获选项”,勾选“显示 TCP/IP 会话”以启用会话视图模式。
3. 此时软件会自动识别并列出当前通过网卡的所有 TCP/IP 连接,包括本地和远程 IP 地址及端口。
4. 在会话列表上方,找到“显示模式”下拉菜单,默认即为 ASCII 模式,此模式可清晰展示 HTTP 请求头、SMTP 邮件内容、POP3 收信记录以及 FTP 命令交互等文本信息。
5. 若需要分析 DNS 查询、加密握手等非文本数据,只需将模式切换为“十六进制转储”,即可查看原始字节流。
6. 右键点击任意一条会话记录,选择“查看会话内容”,可弹出详细窗口,分别查看客户端发送和服务器响应的完整数据包序列。
NirSoft SmartSniff 如何过滤特定 IP 地址
1. 在 NirSoft SmartSniff 主界面捕获数据之前,点击工具栏上的“过滤”按钮(图标为漏斗形状)。
2. 在弹出的过滤设置窗口中,选择“显示过滤器”选项卡。
3. 在“IP 地址”栏中输入你需要监控的目标 IP 地址,例如 192.168.1.100。
4. 若只想查看与该 IP 相关的流量,可在“方向”选项中选择“两者”或指定“来源/目标”。
5. 点击“确定”保存过滤规则,然后重新开始捕获,此时会话列表将仅显示符合条件的记录。
6. 如需临时禁用过滤,再次打开过滤窗口并点击“清除”按钮即可恢复显示所有数据包。
NirSoft SmartSniff 常用快捷键与配置需求
| 功能 | 快捷键 | 说明 |
|---|---|---|
| 开始/停止捕获 | F5 | 快速切换捕获状态 |
| 清空列表 | Ctrl+X | 清除当前所有会话记录 |
| 保存捕获数据 | Ctrl+S | 将当前会话保存为文件 |
| 查找文本 | Ctrl+F | 在会话内容中搜索关键字 |
| 配置需求 | - | 操作系统:Windows XP 及以上;需安装 WinPcap 或 Npcap 驱动;内存建议 512MB 以上;管理员权限运行 |
NirSoft SmartSniff 如何导出捕获的数据包
1. 在 NirSoft SmartSniff 会话列表中,选中你想要导出的单条或多条记录(按住 Ctrl 键可多选)。
2. 点击菜单栏“文件”,选择“保存选定会话”或按快捷键 Ctrl+S。
3. 在弹出的保存对话框中,选择保存类型,支持纯文本、HTML 报告或 CSV 格式。
4. 若选择 HTML 格式,软件会将数据包内容以表格形式呈现,方便直接浏览或打印。
5. 指定保存路径和文件名后,点击“保存”按钮,即可将捕获的会话序列导出到本地。
6. 导出后的文件可使用记事本或浏览器打开,便于离线分析和分享给其他技术人员。
NirSoft SmartSniff 抓包时如何避免乱码
1. 确保在捕获选项中将显示模式设置为 ASCII,以便正确解析文本协议。
2. 如果遇到中文内容显示为乱码,请检查软件菜单“选项”下的“字符编码”设置。
3. 将编码手动指定为“UTF-8”或“GB2312”,具体取决于目标服务器使用的编码格式。
4. 对于 HTTP 协议,可在 ASCII 模式下查看响应头中的 Content-Type 字段,确认字符集信息。
5. 若数据经过压缩(如 gzip),SmartSniff 无法自动解压,此时需导出数据包后用其他工具处理。
6. 对于非文本协议,切换到十六进制模式可以避免编码问题,直接查看原始字节内容。
NirSoft SmartSniff 能否捕获 HTTPS 加密流量
1. NirSoft SmartSniff 本身无法直接解密 HTTPS 流量,因为 SSL/TLS 加密层保护了应用层数据。
2. 但软件可以捕获到 HTTPS 握手过程,包括客户端与服务器协商的加密套件和证书信息。
3. 在十六进制模式下,你可以看到加密后的应用数据,但无法直接阅读明文内容。
4. 若需分析 HTTPS 明文,需在系统中配置中间人代理(如 Fiddler)并导入根证书。
5. 将 SmartSniff 与代理工具结合使用,可先由代理解密流量,再通过 SmartSniff 捕获代理与目标服务器之间的通信。
6. 请注意,解密他人 HTTPS 流量可能涉及法律问题,请确保在合法授权范围内使用。
 ADSL宽带网络测速工具1.0 电脑版
 AiroPeek(无线局域网分析工具)5.1.2.22 电脑版
 APMServ5.2.6 电脑版
 小白羊网盘官方电脑版(BoxPlayer)5.0.34 pc版
 长角牛网络监控机(网络执法官)1.0.0.1 电脑版
 Ungoogled Chromium电脑版154.0.8037.57-1.1最新版本
 格尔维一键建站软件1.0.0.0 正式版
 Zen Browser浏览器(开源跨平台浏览器)1.22.3b最新版
 A1 Website Scraper软件4.1.1 电脑版
 高速浏览器1.0.0.1 电脑版
 XT800个人版最新版5.1.2.4727 电脑版
 环宇浏览器软件1.0.0.0 电脑版
 All网站图片批量软件3.17.6.0 电脑版


 电脑网络测速软件

用户留言